
 2026-10-12 17:21:24
(請提交驗證碼通過手機驗證)
時間:2026-10-14 16:42:22
 364
2026年10月13日,馬耳他金融服務管理局(MFSA)發布克隆網站警告,指出mfsa.finance冒充該機構。MFSA表示,該網站盜用其名稱、標識和網站內容,意圖欺騙公眾。同年早些時候,英國金融行為監管局(FCA)和澳大利亞證券與投資委員會(ASIC)也分別就冒名網站和釣魚郵件發出警示。
MFSA確認,mfsa.finance與該機構沒有任何關聯,也並非官方渠道。該網站抄襲了MFSA的品牌形象,盜用其名稱、標識和網站內容,意圖欺騙公眾。
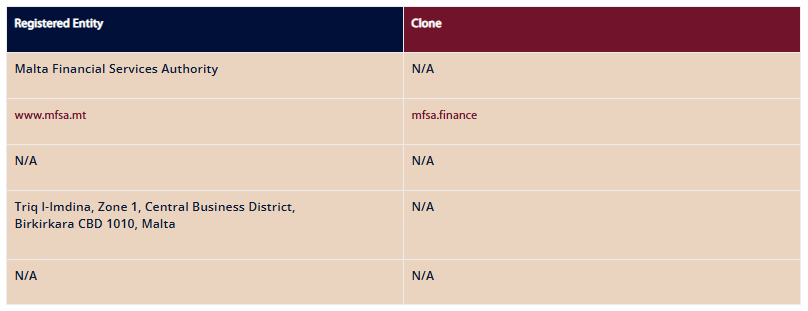
MFSA官方網站為www.mfsa.mt。該機構敦促公眾避免與虛假實體就其職權範圍內的事項進行交易或其他往來。
據FX110報道,MFSA此前已多次遭遇欺詐者冒用其名義的行為。2024年5月,MFSA發布聲明警告稱,欺詐者正在冒充監管官員,並“傳播聲稱來自MFSA的文件和電子郵件”。該機構當時表示:“管理局鼓勵公眾在收到未經請求的電子郵件時保持警惕並謹慎行事,即使這些電子郵件似乎來自熟悉的來源”。
MFSA還列出了一些識別詐騙的“非詳盡跡象”,包括監管機構的意外通信和信息質量,並警告注意“緊急、威脅或要求付款、提供個人信息、財務詳細信息或要求點擊可疑鏈接的語言”。
英國金融行為監管局(FCA)於2026年6月12日在其官方警報頁面上發布關於fca.org.lc的警告。FCA認定,該網站為冒充監管機構的欺詐網站,並警告稱,訪問該網站可能會使用戶面臨惡意軟件或其他安全風險。
2026年8月,澳大利亞證券與投資委員會(ASIC)發出警告,稱有不法分子冒充其員工發送有針對性的網絡釣魚郵件。據報道,受害方包括市場運營商和金融機構的員工。詐騙分子使用誤導性的發件人姓名或偽造電子郵件地址,使郵件看起來合法。
從MFSA遭遇的多次冒名事件到2026年FCA和ASIC的警示,此類欺詐呈持續多發態勢。公眾在接觸與監管機構相關的信息時,應以官方渠道為準,謹慎核實來源。熟悉的徽標或發件人名稱並不能證明其真實性。
如需了解更多有關經紀商牌照和監管狀態的信息,請訪問我們的外匯交易商版塊。
暫時還沒評論,來留下你的印象吧


評論發表成功
評論